

Pembayaran uji
Uji integrasi Baiyar di sandbox: simulasikan pembayaran berhasil, gagal, dan kedaluwarsa, dan jalankan skenario webhook tanpa uang sungguhan.
Sandbox memakai provider simulasi agar kamu bisa mencoba alur pembayaran tanpa uang sungguhan. Pastikan dashboard menunjukkan Sandbox sebelum mulai.
Simulasikan akhir sebuah pembayaran
Section titled “Simulasikan akhir sebuah pembayaran”Dengan test key, pembayaran yang pending berakhir sesuai perintahmu:
curl "https://api.baiyar.com/v1/sandbox/payments/$PAYMENT_ID/simulate" \ -H "Authorization: Bearer $BAIYAR_KEY" \ -H "Content-Type: application/json" \ -d '{ "outcome": "paid" }'outcome |
Hasil |
|---|---|
paid |
Pembayaran lunas; payment.succeeded dikirim, lalu settlement menyusul. |
failed |
Pembayaran gagal; payment.failed dikirim. |
expired |
Pembayaran kedaluwarsa tanpa dibayar; payment.expired dikirim. |
Live key tidak bisa memakai endpoint ini.
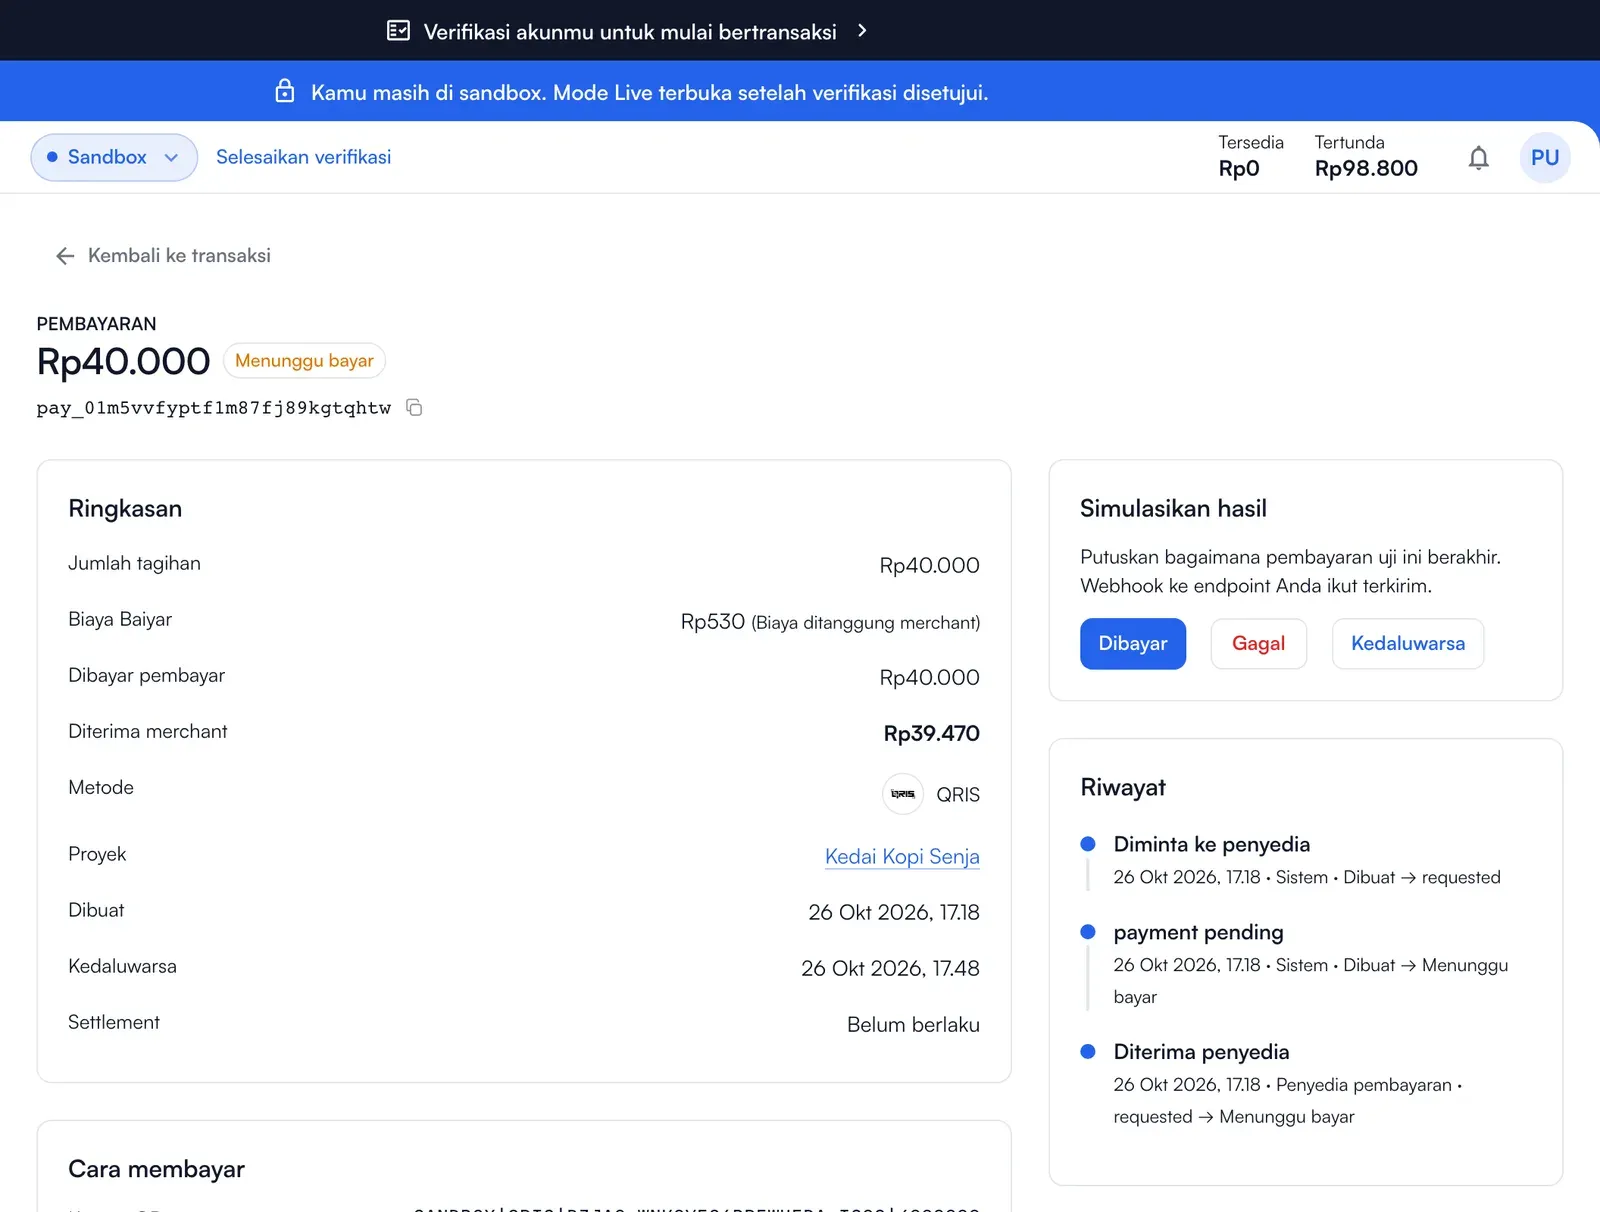
Di dasbor kamu bisa melakukan hal yang sama: di sandbox, buka pembayaran yang menunggu di Transaksi dan tentukan bagaimana pembayaran itu berakhir.
Uji endpoint webhook-mu
Section titled “Uji endpoint webhook-mu”- Daftarkan endpoint (HTTPS publik; pakai tunnel dari laptop) dan tekan Test untuk menerima event
webhook.test. - Jalankan skenario dari Developer Tools → Simulasi ke endpoint-mu. Sandbox mengirim event untuk pembayaran sukses, gagal, kedaluwarsa, event tidak berurutan, dan event yang sama dua kali. Skenario ini tidak membuat pembayaran tersimpan. Lihat Webhook.
- Verifikasi tanda tangan persis seperti di produksi: di sandbox sama.
Yang diperiksa sebelum go live
Section titled “Yang diperiksa sebelum go live”- Kode pembayaranmu mengirim
Idempotency-Keydan menyimpanidpembayaran bersama order. - Handler webhook-mu memverifikasi tanda tangan atas raw body, menjawab
2xxdengan cepat, mengabaikanidevent yang berulang, dan membacastatuspembayaran saat ini, bukan mengandalkan urutan event. - Kamu menangani setiap kode error yang mungkin muncul, lewat
error.code(lihat Error). - Live key ada di secret store, bukan di kode, dan dibatasi ke alamat server-mu.